Points clés à retenir
- Un programme SBCP (pour Security Behavior and Culture Program) est une initiative continue, à l’échelle de toute l’entreprise, qui vise à modifier ce que les collaborateurs font en cas de vraie cyberattaque, au lieu d’évaluer ce qu’ils savent.
- Gartner, expert reconnu dans le domaine de la recherche, considère le SBCP comme une étape clé pour passer de la sensibilisation à la sécurité à une gestion des comportements sécurisés reposant sur l’IA (SBM, pour Secure Behavior Management).
- L’humain reste la principale surface d’attaque en matière de cybersécurité : 62 % des brèches de données impliquent un facteur d’origine humaine (Rapport Verizon DBIR 2026).
- Connaître les règles ne suffit pas. 65 % des collaborateurs déclarent contourner les règles de sécurité connues par souci de rapidité et de commodité.
- Un SBCP est un process continu : évaluation des comportements, formation pas à pas, prise de bonnes habitudes, mesure des actions concrètes.
- La plupart des organisations raisonnent encore en termes de formation de sensibilisation classique. Dans une enquête Gartner Peer Community de 2023, seuls 13 % disposaient d’un SBCP pleinement opérationnel.
- Des leçons courtes et fréquentes, dispensées dans l’environnement de travail, ont nettement plus d’impact à long terme que des formations annuelles qui s’oublient en quelques jours. C’est encore plus vrai lorsqu’elles s’inscrivent dans le cadre d’une stratégie de gestion des comportements sécurisés reposant sur l’IA.
Les actions de sensibilisation à la sécurité ne suffisent pas
Voici un scénario classique : un collaborateur termine sa formation annuelle à la cybersécurité en décrochant la note maximale. Trois mois plus tard, il valide une fausse facture, ou clique sur « Valider » dans une fenêtre d’authentification MFA qu’il n’a pas lui-même sollicitée.
Comment cela a-t-il pu arriver à un élève brillant ? Sa formation à la sensibilisation à la sécurité n’a-t-elle pas suffi ? C’est un scénario qui se répète chaque jour dans les organisations du monde entier, et ce n’est pas un manque de connaissances. C’est un problème d’habitude, et les habitudes disparaissent sous la pression.
Les professionnels de la cybersécurité commencent à prendre conscience de cette réalité. Les analystes évoquent désormais la nécessité d’aller plus loin que la simple « sensibilisation » pour s’intéresser au « comportement et à la culture ». Un security behavior and culture program (SBCP) permet justement de répondre à ce besoin.
Dans ce guide, nous allons voir :
- Ce qu’est un SBCP, et ce qui le distingue des formations traditionnelles
- Son fonctionnement en quatre étapes
- Les indicateurs comportementaux qui prouvent que votre SBCP fonctionne
- Un plan d’action à 90 jours pour vous lancer
Cet article s’adresse aux RSSI, aux responsables IT et aux responsables sécurité qui forment déjà leurs équipes et qui veulent avoir des résultats concrets, ainsi qu’aux PDG, managers et autres décisionnaires, pour comprendre pourquoi l’ancienne approche ne réussit pas à protéger leurs équipes.
Commençons par quelques notions élémentaires.
Qu’est-ce qu’un programme « security behavior and culture program » ?
Un programme SBCP est une démarche continue, à l’échelle de toute l’organisation, qui vise à réduire les risques de cybersécurité liés à l’humain.
Cette approche repose sur la science du comportement, la répétition et l’évaluation. L’idée ? Que les bons réflexes deviennent des automatismes dans le quotidien des collaborateurs, plutôt que de rester une préoccupation ponctuelle, une fois par an.
Origine du terme
Gartner a inventé le terme « SBCP » pour décrire l’évolution de l’approche des entreprises en matière de sensibilisation à la sécurité. Dans son rapport intitulé Les principales tendances 2024 en matière de cybersécurité, Gartner indiquait que dans les organisations dotées de programmes SBCP, les mesures de sécurité étaient mieux adoptées, avec moins de comportements à risque et un travail plus rapide et plus agile.
Perspectives futures
Gartner prévoit une baisse de 40 % des incidents de cybersécurité liés au comportement des salariés, avec l’adoption des outils d’IA combinée à une plateforme SBCP. Autrement dit, on évalue l’efficacité des programmes comportementaux en fonction des incidents qu’ils permettent d’éviter, et non plus en fonction des formations suivies par les participants.
Qu’entend-on par « security », « behavior » et « culture » ?
- Security (sécurité) : les risques encourus, tels que le phishing, le piratage des identifiants, le partage de données, l’utilisation des outils d’IA et la sécurité physique.
- Behavior (comportement) : des actions précises et observables, comme signaler un e-mail suspect, verrouiller son écran ou vérifier une demande de paiement par téléphone avant de s’exécuter.
- Culture (culture) : les règles communes qui déterminent ce que chacun fait quand personne ne surveille, comme le fait de se sentir suffisamment en confiance pour signaler une erreur.
Un SBCP va au-delà d’une formation ou d’un outil
Un SBCP va bien au-delà d’une formation ponctuelle ou d’un test de phishing. Ce sont des outils, et le programme permet de les relier, de définir des objectifs et de suivre l’évolution au fil du temps.
Il vous aide aussi à défendre votre projet auprès de la direction. Un SBCP s’inscrit dans la catégorie « Sensibilisation et formation » (PR.AT) du NIST CSF 2.0 ainsi que dans ses contrôles relatifs au contexte organisationnel. Il répond également à la mesure A.6.3 de l’ISO 27001 (sensibilisation, enseignement et formation) et aux exigences de formation de SOC 2, ce qui vous permet de justifier plus facilement le budget nécessaire.
Voyons maintenant les principales différences entre un SBCP et les formations de sensibilisation à la sécurité.
SBCP ou sensibilisation à la sécurité : quelle différence ?
Le changement majeur : la sensibilisation à la sécurité pose la question suivante : « Les collaborateurs connaissent-ils le risque ? ». Alors qu’un SBCP demande : « Agissent-ils vraiment différemment face au risque en situation réelle ? » Ce changement de perspective nous oblige à examiner comment les personnes agissent en cas de cyberattaque, en situation de stress, quand les enjeux sont élevés, et à adapter leur accompagnement en fonction.
L’ancien modèle s’essouffle : personne n’enfreint les règles par accident. Il y a toujours une raison qui pousse à ignorer ce qu’on a appris et à prendre des raccourcis.
Pour preuve, une étude de CyberArk a révélé que 65 % des collaborateurs avaient contourné les règles de cybersécurité de leur organisation au cours des 12 derniers mois, principalement pour tenir leurs délais et éviter de longues procédures. Ils connaissaient les règles et les ont enfreintes malgré tout, car les pressions auxquelles ils étaient soumis dépassaient ce qu’ils avaient appris sur les risques de sécurité.
Résultats des recherches sur la formation annuelle : une vaste étude a été menée en 2025 par l’UC San Diego Health auprès de 19 500 collaborateurs sur dix campagnes de simulation de phishing. Résultat : aucun lien significatif entre le fait d’avoir suivi une formation annuelle ponctuelle et le fait de moins cliquer sur les e-mails de phishing, et un très faible bénéfice de la formation « intégrée » après un clic. Ce n’est pas que la formation est inutile, mais dispensée ponctuellement sans stratégie globale, elle n’a pas d’effet durable sur les bonnes habitudes.
Sensibilisation classique vs SBCP
Voici un aperçu de ce qui distingue un programme de comportement et de culture sécurité d'une formation de sensibilisation classique.
Objectif
- Sensibilisation classique : connaissances et conformité règlementaire
- SBCP : changement durable des comportements et des habitudes
Rythme
- Sensibilisation classique : formation annuelle ou trimestrielle
- SBCP : en continu, avec des points hebdomadaires, voire quotidiens
Format
- Sensibilisation classique : modules de 30 à 60 minutes
- SBCP : leçons courtes, messages incitatifs et encourageants, simulations et feedbacks
Diffusion
- Sensibilisation classique : un LMS séparé
- SBCP : les outils déjà utilisés au quotidien (Slack, Teams, Google Chat)
Indicateur clé
- Sensibilisation classique : taux d’achèvement
- SBCP : taux de signalement, taux de clic, délai de signalement, répétition du comportement
Responsabilité
- Sensibilisation classique : équipe sécurité ou conformité
- SBCP : partagée entre la sécurité, les managers et la direction
Ton
- Sensibilisation classique : règles et mises en garde
- SBCP : encouragement, pas de reproches, renforcement positif
SBCP vs Gestion du risque humain
La gestion du risque humain (HRM, pour Human Risk Management) est une discipline plus large qui consiste à identifier et à réduire les risques liés aux personnes, souvent à partir des données issues d’outils de sécurité. Un SBCP est le programme, au sein de cette discipline, qui vise à changer les comportements.
Un SBCP ne remplace pas la sensibilisation. Il transforme la formation : d’événement ponctuel, elle devient la première étape d’un cycle continu et mesurable.
Pour aller plus loin : La sensibilisation à la cybersécurité permet de gérer les risques et d'améliorer votre ROI
Comment fonctionne un « security behavior and culture program » ?
Un SBCP est un processus cyclique, et non un événement ponctuel. Chaque cycle porte sur quelques comportements cibles : il les renforce, vérifie s’ils sont bien ancrés, puis procède à des ajustements. Le cycle recommence ensuite, en étant à chaque fois un peu plus efficace – et mieux ciblé.
Voici à quoi cela ressemble, en 4 étapes :
1. Évaluer : identifier les comportements qui comptent
Partez d’incidents et de risques réels, plutôt que d’un programme générique. Pensez aux tentatives de fraude par virement bancaire, à la réutilisation des mots de passe ou aux outils d’IA non autorisés.
- Établissez une base de référence avec votre taux de clic actuel sur les e-mails de phishing et le taux de signalement.
- Ajoutez un bref questionnaire sur la culture d’entreprise pour savoir si les collaborateurs se sentent en confiance pour signaler leurs erreurs.
2. Former : enseigner par petites touches
- Proposez des leçons courtes, captivantes et centrées sur un seul comportement à la fois. Adaptez-les selon les métiers : la finance, l’ingénierie et les cadres sont confrontés à des pièges différents.
- Intégrez la formation dans leur emploi du temps habituel, pour qu’elle n’empiète pas sur la pause déjeuner.
3. Renforcer avec des rappels : transformer les connaissances en habitudes
C’est l’étape souvent négligée, et l’une des plus importantes.
- La pratique : lancez des simulations de phishing réalistes, avec un feedback immédiat en cas d’erreur.
- Un accompagnement au bon moment : rappelez-leur les règles au moment où un risque se présente, par exemple avant de partager un fichier en externe.
- La reconnaissance : valorisez les signalements, pour que le fait d’agir correctement soit perçu comme un soutien et non comme une sanction.
4. Mesurer : suivre les actions, puis s’adapter
Regardez les indicateurs comportementaux, pas seulement les taux d’achèvement (nous y reviendrons plus loin), puis intégrez les résultats au cycle suivant. Abandonnez les comportements bien ancrés et ajoutez-en de nouveaux à mesure que les menaces évoluent.
Un cadre SBCP simple
Le cadre PIPE de Gartner décrit ce dont un SBCP a besoin pour fonctionner :
- Practices (pratiques) : les méthodes utilisées pour changer les comportements.
- Influences (influences) : les personnes et les messages qui les façonnent, comme les managers, les collègues et la direction.
- Platforms (plateformes) : les outils qui permettent de mettre en œuvre et de mesurer ce comportement.
- Enablers (leviers) : le budget, le soutien de la direction et les compétences adéquates dans l’équipe.
Réduire d’abord les obstacles
Si le chemin sécurisé est plus lent que le chemin risqué, les utilisateurs le contourneront. Commencez par améliorer le processus, à l’aide de gestionnaires de mots de passe, de l’authentification unique (SSO) et de la création de rapports en un clic, avant de demander aux utilisateurs de redoubler d’efforts.
Ce sont les habitudes, et non les formations, qui font la réussite d’un SBCP
Un bon SBCP vise à ancrer des habitudes durables au lieu de dispenser des formations annuelles en croisant les doigts pour que tout se passe bien. Trois découvertes issues de la psychologie expliquent pourquoi c’est si important aujourd’hui :
1. Nous oublions vite l’essentiel de ce que nous apprenons
Dans les années 1880, Hermann Ebbinghaus a découvert que, sans révision régulière, une nouvelle information s’efface en quelques jours. Si vous organisez vos formations de sensibilisation une fois par an, vos collaborateurs ont douze mois pour oublier ce qu’ils ont appris.
L’alternative, c’est l’effet d’espacement. Avec le même temps d’apprentissage, réparti en sessions courtes, l’information se mémorise mieux.
Pour les équipes sécurité, la conclusion est simple : à temps égal, des leçons courtes (trois à cinq minutes) réparties sur des semaines et des mois sont plus efficaces qu’une seule formation annuelle de 30 minutes.
2. Une habitude demande des semaines de répétition
Il n’y a pas d’astuce miracle pour changer durablement de comportement. Une étude menée par l’University College London auprès de 96 volontaires a montré qu’il fallait en moyenne 66 jours pour qu’une nouvelle habitude quotidienne devienne automatique, avec une fourchette allant de 18 à 254 jours.
Cela nous rappelle à quel point la régularité dans la durée prime sur la perfection, et s’inscrit bien mieux dans un rythme hebdomadaire ou mensuel que dans un rythme annuel.
3. Concrètement, ça donne :
- Au quotidien : des rappels bienveillants et de la reconnaissance, comme un avertissement avant une action à risque ou un remerciement après un signalement.
- Chaque semaine : une micro-leçon de deux à cinq minutes sur un comportement, délivrée dans Slack, Teams ou Google Chat.
- Chaque mois ou trimestre : une simulation de phishing, suivie d’un feedback juste après un clic.
- En continu : des thèmes actualisés au fur et à mesure que les menaces évoluent, des deepfakes, du quishing ou encore du vishing par IA.
Et ça marche. Lastminute.com a déployé 24 micro-formations par an, de cinq à dix minutes chacune, avec des simulations trimestrielles auprès de ses 1 700 collaborateurs. En 12 mois, son indice de vulnérabilité au phishing a baissé de plus de 50 %.
Comment mesurer l’efficacité de son SBCP
Les taux d’achèvement vous renseignent sur qui a cliqué sur « Suivant », ou qui a patienté jusqu’à la fin d’une vidéo de formation. Ils ne vous disent pas qui a changé : qui s’est arrêté pour examiner de plus près un e-mail suspect, qui a activé la double authentification, ou qui a commencé à utiliser un gestionnaire de mots de passe.
Pour prouver qu’un SBCP fonctionne, il faut mesurer ce que vos utilisateurs font réellement.
Les indicateurs parlants
- Taux de signalement de phishing : les collaborateurs signalent-ils les incidents, ou ont-ils trop peur pour le faire ?
- Délai de signalement : combien de temps faut-il à l’équipe sécurité pour être informée d’une menace ?
- Taux de clic par simulation : met en évidence avec précision la vulnérabilité face à des scénarios réalistes.
- Les cliqueurs récidivistes : indique si l’accompagnement fonctionne auprès des personnes les plus vulnérables.
- Engagement dans les leçons au fil du temps : montre si une habitude perdure au-delà du premier mois.
- Exceptions aux règles et contournements : identifie les mesures de sécurité qui créent des obstacles.
- Score de l’enquête sur la culture d’entreprise : révèle si les collaborateurs se sentent en confiance pour signaler leurs erreurs.
Comment interpréter ces chiffres
- Combinez indicateurs avancés et indicateurs retardés. Le taux de signalement et l’engagement évoluent en quelques semaines. Le nombre d’incidents, en plusieurs mois. Présentez les deux à la direction pour rendre visibles les premiers progrès.
- Segmentez les données par équipe, métier et région. Les moyennes masquent le fait que l’équipe compta clique deux fois plus souvent que les autres.
- Présentez une tendance, pas une image à l’instant T. Utilisez un tableau de bord mensuel avec une période de référence de 90 jours, et reliez les résultats à des incidents réels évités lorsque c’est possible.
- Méfiez-vous des indicateurs faussement positifs. Un taux de clic de 0 % signifie généralement que les simulations sont trop faciles, pas que le risque a disparu.
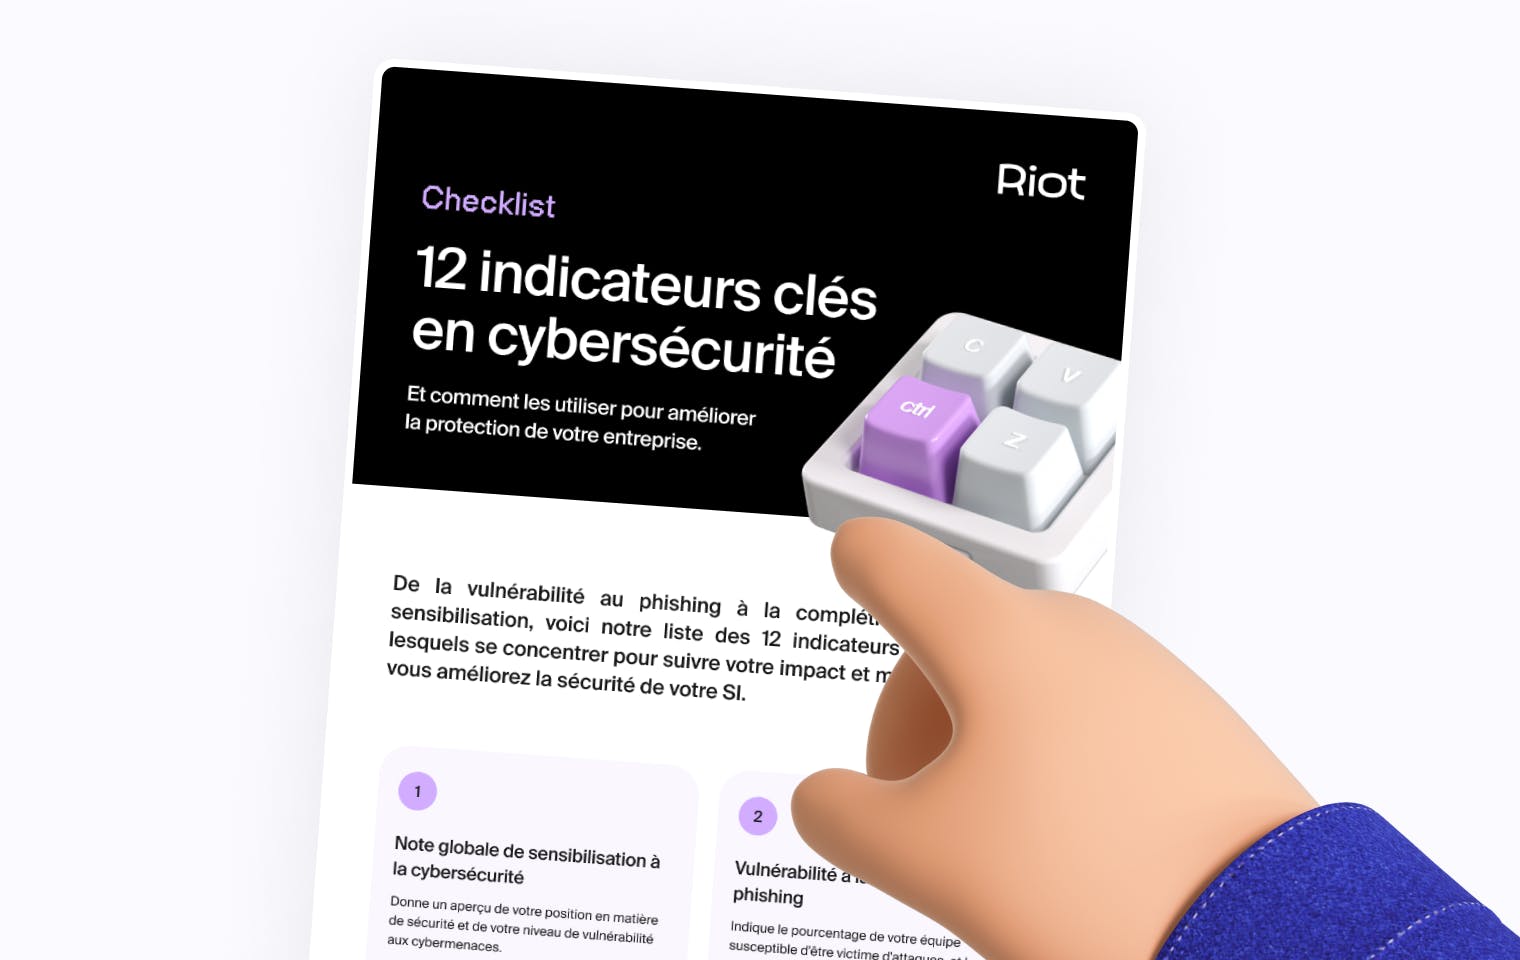
Et puisque nous parlons d’indicateurs clés, prenez une minute pour consulter les 12 indicateurs clés en cybersécurité.
Vos 90 premiers jours
Vous n’avez pas besoin que votre SBCP soit parfait pour commencer. Voici une proposition de plan d’action :
- Jours 1 à 30, évaluation : choisissez deux ou trois comportements cibles à partir de vos incidents réels. Établissez une base de référence pour le taux de clic, le taux de signalement et la culture d’entreprise.
- Jours 31 à 60, formation et rappels : lancez des micro-leçons hebdomadaires dans votre outil de messagerie habituel. Organisez une première simulation de phishing, suivie d’un feedback immédiat.
- Jours 61 à 90, mesure et ajustement : créez un tableau de bord, comparez-le à vos valeurs de référence et partagez les premiers résultats positifs avec votre direction. Choisissez ensuite les comportements à travailler pour le deuxième cycle.
Aller plus loin : la gestion des comportements sécurisés (SBM)
Nous venons de voir ce qu’est un SBCP et en quoi il contribue à garantir une sécurité efficace à long terme pour chacune de vos équipes. Mais que faire ensuite ? Une seule réponse : la gestion des comportements sécurisés (SBM).
Gartner présente la SBM comme l’étape suivante dans la sensibilisation à la cybersécurité : plutôt que de mener la même campagne pour tout le monde, les programmes utilisent l’IA et les données comportementales pour déterminer qui a besoin d’un « coup de pouce », et à quel moment.
En pratique, cela signifie que les leçons s’adaptent au métier et aux actions récentes de chacun, que l’accompagnement intervient au moment du risque plutôt que des semaines plus tard, et les indicateurs se mettent à jour en continu plutôt qu’une fois par trimestre. Le cycle reste le même (évaluer, former, rappeler, mesurer), mais il fonctionne plus rapidement et de manière plus personnalisée.
Encore faut-il avoir les bons outils pour créer ce cycle vertueux.
Riot vous accompagne dans votre Security Behavior and Culture Program
Un SBCP a besoin d’un moteur de diffusion qui facilite la mise en place de petites sessions de formation fréquentes, non seulement pour les collaborateurs, mais aussi pour l’équipe sécurité. Et pour ça, il y a Riot.
Une formation en continu
Albert, le coach sécurité de Riot, dispense des formations en continu selon un calendrier que vous définissez, pour que l’apprentissage ne s’arrête pas après la phase d’intégration de vos nouveaux salariés. Les thèmes abordés couvrent les comportements clés d’un SBCP : ingénierie sociale, mots de passe, confidentialité et RGPD, empreinte numérique et sécurité dans la vie réelle (IRL).
Cette formation s’inscrit aussi dans une stratégie ESPM (Employee Security Posture Management) plus large, qui limite de façon proactive ce que nous partageons en ligne et la manière dont les attaquants peuvent l’utiliser contre nous.
Des micro-leçons intégrées dans le flux de travail
Les leçons prennent la forme de courtes conversations dans Slack, Microsoft Teams ou Google Chat. Pas de LMS séparé sur lequel se connecter, pas de créneau bloqué dans l’agenda. Le format conversationnel invite chacun à répondre et à réagir, et pas seulement à regarder, ce qui aide à mémoriser.
Des habitudes quotidiennes et hebdomadaires
Des leçons courtes à fréquence régulière, associées aux simulations de phishing de Riot, pour couvrir aussi l’étape de renforcement : la pratique, suivie d’un accompagnement sur le moment.
Des progrès visibles
Des indicateurs de progression en temps réel montrent qui s’implique et où les connaissances sont fragiles. Les managers sont prévenus lorsqu’un collaborateur a besoin d’un accompagnement plus poussé. Ainsi, la sécurité devient l’affaire de tous plutôt que la seule responsabilité de l’équipe sécurité.
Un programme SBCP peut tout changer
La culture de la cybersécurité se construit à travers de petits gestes, répétés régulièrement. Une formation annuelle peut enseigner les règles, mais elle ne suffit pas à ancrer de nouvelles habitudes. À l’inverse, un programme SBCP fonctionne en continu : évaluer, former, rappeler, mesurer, puis recommencer. Chaque cycle transforme les réflexes de sécurité en comportement automatique pour votre équipe.
C’est le bon outil de mise en œuvre qui garantit la pérennité du cycle. Des leçons courtes et fréquentes dans Slack, Teams ou Google Chat, associées à des simulations et à des indicateurs comportementaux, vous permettent de montrer les changements observés à la direction sans alourdir la charge de vos collaborateurs ni celle de votre équipe sécurité.
Prêt à instaurer les bons réflexes dans l’environnement de travail habituel de votre équipe ? Échangez avec l’un de nos experts pour découvrir comment nous pouvons vous aider.
FAQ
1. Qu’est-ce qu’un SBCP, et à quoi ça sert ? Le terme « Security Behavior and Culture Program » (SBCP), inventé par Gartner, désigne un programme continu visant à ancrer les comportements sécuritaires dans la routine en combinant la science du comportement, des exercices réguliers et des mesures d'évaluation.
2. Un SBCP, est-ce la même chose que la sensibilisation à la sécurité ? La formation de sensibilisation n’est qu’une partie d’un SBCP. Un SBCP apporte en plus la répétition, la culture et l’évaluation des comportements réels.
3. Combien de temps faut-il pour constater les premiers résultats avec un SBCP ? Les indicateurs avancés, comme le taux de signalement, évoluent souvent en quelques semaines. Les habitudes durables prennent plus de temps : une étude évoque environ deux mois de répétition régulière pour ancrer une nouvelle habitude.
4. À quelle fréquence former les collaborateurs à la sécurité ? Des sessions courtes chaque semaine, ou à minima toutes les deux semaines, avec des simulations régulières. Les connaissances sont ainsi mieux retenues qu’avec une formation annuelle ponctuelle.
5. Les petites entreprises ont-elles besoin d’un SBCP ? Oui, mais à plus petite échelle. Les petites équipes avancent souvent plus vite, car leur culture est plus facile à façonner.
6. Que doit mesurer un SBCP ? Le taux de signalement, le délai de signalement, le taux de clics, les cliqueurs récidivistes, l’engagement dans le temps et les résultats des enquêtes sur la culture d’entreprise.